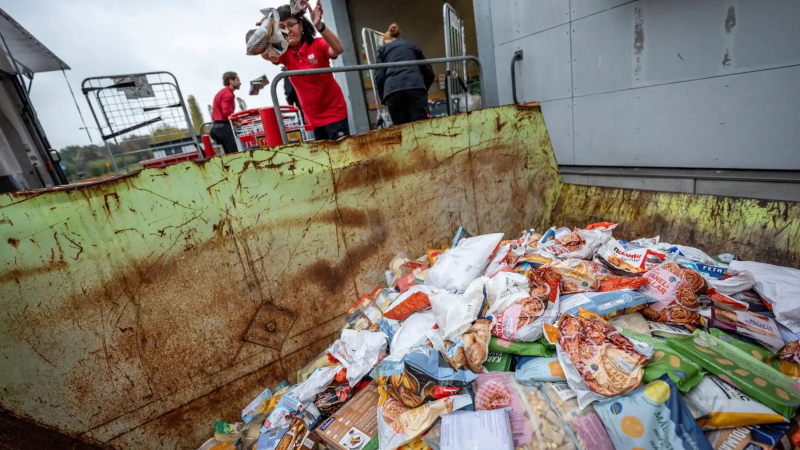
كشفت هجمات سيبرانية متتالية استهدفت أنظمة تبريد السوبرماركت في أوروبا عن هشاشة البنية التحتية الرقمية الحيوية، وأثارت مخاوف من امتداد التهديدات إلى قطاعات الطاقة والمياه والصحة. تعرضت مئات المتاجر في فرنسا لتخريب أنظمتها في أكتوبر، تلتها موجة ثانية في نوفمبر طالت تسع دول أوروبية على الأقل، في تصعيد حمل أبعادًا دبلوماسية وتقنية واسعة.
تفاصيل الهجمات وتوقيتاتها
في 11 و12 أكتوبر، استهدفت الموجة الأولى حوالي 700 متجر تابع لسلاسل كبرى في فرنسا مثل كارفور وإنترمارشه ومونوبري وكووبيراتيف يو. تمكن المهاجمون من رفع درجات حرارة وحدات التبريد إلى 50 درجة مئوية، ما أدى إلى تلف أطنان من المواد الغذائية واندلاع حرائق في بعض الفروع. في 2 نوفمبر، ضربت موجة ثانية متاجر في بلجيكا وإستونيا وفنلندا وأيرلندا وإيطاليا ولوكسمبورغ وهولندا والبرتغال والسويد، حيث أُجبرت أنظمة التجميد على الدخول في وضع "إذابة الجليد" وتعطلت الشبكات اللوجستية.
الاتهامات الدبلوماسية والتصعيد
اتهمت فرنسا وحدة سيبرانية تابعة للحرس الثوري الإيراني بالوقوف وراء الموجة الأولى، ووصفتها وزارة الخارجية بأنها "أول هجوم سيبراني واسع النطاق بغرض التخريب على الأراضي الفرنسية". وجهت باريس مذكرة احتجاج لسفير إيران، ولوحت بعقوبات على مستوى الاتحاد الأوروبي. أما الموجة الثانية، فقد وضعتها إيطاليا في إطار "الحرب الهجينة" واتهمت قراصنة موالين لروسيا، داعية الاتحاد الأوروبي لعقد اجتماع طارئ.
الثغرات التقنية التي استغلها المهاجمون
اعتمدت الهجمات على ثغرات في لوحات تحكم قديمة لأنظمة التبريد الصناعي، خاصة أجهزة شركة دانفوس الدنماركية، التي تديرها شركات صيانة خارجية عبر اتصال مباشر بالإنترنت دون طبقات حماية إضافية. حدد الخبراء ثلاثة عوامل رئيسية: اتصالات مكشوفة للإنترنت، كلمات مرور ضعيفة أو افتراضية، وأنظمة قديمة لم تعد تتلقى تحديثات أمنية. مكن الاختراق المهاجمين من التحكم في الأجهزة والتنقل داخل الشبكات إلى أجهزة أخرى متصلة.
مخاطر تمتد إلى البنية التحتية الحيوية
حذر مسؤول الأمن السيبراني الفرنسي فنسان ستروبيل من أن القطاع الصحي يستخدم نفس نوع المعدات لتخزين اللقاحات والمواد الخطرة. سجلت حوادث مماثلة في قطاع المياه والطاقة: في يوليو، تعرضت أكثر من 30 شبكة مياه في مينيسوتا الأمريكية لهجوم نسب إلى جماعات موالية لإيران، وتعطلت محطة طاقة صغيرة في بريطانيا لأربعة أيام في أول اختراق ناجح من نوعه للبنية التحتية للطاقة في المملكة المتحدة. كما استهدف القطاع المالي، حيث سُرقت بيانات 68 ألف عميل في بنوك كورية جنوبية باستخدام أدوات ذكاء اصطناعي صينية مفتوحة المصدر.
إحصائيات تكشف تصاعد الهجمات السياسية
سجلت قاعدة البيانات الأوروبية للأحداث السيبرانية (EuRepoC) نحو 4932 حادثًا سيبرانيًا سياسيًا كبيرًا بين يناير 2000 ونوفمبر 2026، مع تركيز ثلاثة أرباعها بعد عام 2022، وذروة بلغت 795 حادثًا في 2024. تستهدف حوالي 40% من هذه الهجمات المؤسسات الحكومية، تليها البنية التحتية الحيوية في الصحة والمالية والاتصالات والنقل والطاقة، ثم شركات الدفاع والتصنيع والبحث والخدمات الرقمية والتعليم والإعلام.
تحذيرات خبراء من رقمنة بلا حماية
أكد أستاذ الأمن السيبراني في جامعة بريستول عويس رشيد أن مخاطر الانقطاع تزداد مع رقمنة البنية التحتية، محذرًا من أن الرقمنة الحالية تتم ببرمجيات قديمة وذات دوافع ربحية دون ضمانات أمنية. في هذا السياق، أطلقت الحكومة البريطانية حملة "استعد" داعية الأسر لتخزين ماء وغذاء ودواء ونقود ومصابيح لثلاثة أيام، في مؤشر على نقل عبء المرونة إلى المواطنين أمام احتمالية انهيار الأنظمة الحيوية.


